CAPET informatique externe 2026, épreuve 1Sujet
Capet externe bac + 3 section informatique, sécurité et management des systèmes d’information - Sujet de la première épreuve écrite de la session 2026
- Économie des plateformes numériques et effets de réseau
- Cadre réglementaire des données personnelles et de santé (RGPD, HDS)
- Externalisation et informatique en nuage (cloud computing)
- Architectures logicielles monolithique et modulaire
- Interopérabilité et interfaces de programmation (API)
- Chiffrement symétrique et asymétrique
- Management des risques et politique de sécurité des systèmes d'information

Explorer les annales
Téléchargements
- Corrigé : pas encore disponible
- Rapport du jury : pas encore publié
Présentation du sujet
Doctolib : enjeux économiques, techniques et de sécurité d'une plateforme numérique de santéAfficher ou masquer la section
Présentation du sujet
L'épreuve s'appuie sur un dossier documentaire consacré à Doctolib, plateforme française de prise de rendez-vous et de téléconsultation médicale. Elle interroge les candidats sur le modèle économique de plateforme et les effets de réseau, sur les enjeux de l'architecture applicative monolithique et de l'intégration par API, et sur la politique de sécurité de l'entreprise (chiffrement de bout en bout, programme de prime à la faille). Une question finale de mise en perspective porte sur la maîtrise des risques liés aux données dans un système d'information en forte croissance.
- 1Dossier 1 : enjeux du développement de DoctolibAnalyse des avantages de la plateforme pour ses différents acteurs, des externalités de réseau, du cadre réglementaire des données de santé et de l'externalisation de l'hébergement auprès d'AWS.
- 2Dossier 2 : enjeux de l'intégration applicative chez DoctolibÉtude des avantages et limites de l'architecture monolithique, des bénéfices de la mise à disposition d'une API, du rachat de la messagerie Siilo et de la sécurisation de son authentification.
- 3Dossier 3 : enjeux de la politique de sécurité chez DoctolibÉtude du chiffrement combinant cryptographie symétrique et asymétrique, et du programme de prime à la faille (Bug Bounty) : opportunités, menaces, méthode de management des risques et grille de récompenses selon la gravité des vulnérabilités.
- 4Question de mise en perspectiveRédaction argumentée en une page sur la maîtrise des risques liés aux données dans un contexte d'évolution rapide du système d'information.
Description
Sujet officiel CAPET externe en informatique, session 2026.
Ces sujets peuvent vous intéresser
Pas encore de corrigé pour ce sujet : voici des sujets proches corrigés.
 Sujet proche avec corrigéX ENS Informatique C MPI 2025X-ENS · 2025Corrigé
- Même épreuve, 2025CAPET informatique externe 2025, épreuve 1, option ingénierie informatiqueCAPET · 2025Sujet seul
 Même année, AgrégationAgrégation informatique externe 2026, épreuve 3, option ingénierie informatiqueAgrégation · 2026Sujet seul
- Même sessionCAPET informatique externe 2026, épreuve 1, option ingénierie informatiqueCAPET · 2026Sujet seul
 Sujet proche avec corrigéCentrale Option Informatique MP 2024Centrale · 2024Corrigé
- Même épreuve, 2024CAPET informatique externe 2024, épreuve 1, option ingénierie informatiqueCAPET · 2024Sujet seul
- Même année, AgrégationAgrégation informatique externe 2026, épreuve 2, option ingénierie informatiqueAgrégation · 2026Sujet seul
- Même sessionCAPET informatique externe 2026, épreuve 2CAPET · 2026Sujet seul
- Sujet proche avec corrigéCentrale Informatique MPI 2024Centrale · 2024Corrigé
- Même épreuve, 2023CAPET informatique externe 2023, épreuve 1, option ingénierie informatiqueCAPET · 2023Sujet seul
 Même année, CAPESCAPES informatique externe 2026, épreuve 1CAPES · 2026Sujet seul
- Même sessionCAPET informatique externe 2026, épreuve 2, option ingénierie informatiqueCAPET · 2026Sujet seul
Lecture du sujet en ligne
L'énoncé complet, avec les formules et les figures, sans ouvrir le PDF.Afficher ou masquer la section
Lecture du sujet en ligne
(BAC +3)
Concours externe
L'épreuve consiste à répondre à une série de questions en s'appuyant sur un dossier documentaire.
L'épreuve vise à vérifier les connaissances scientifiques et méthodologiques dans le domaine du management et de la sécurité des systèmes d'information, en intégrant les dimensions juridique et économique.
Le fait de rendre une copie blanche est éliminatoire.
INFORMATION AUX CANDIDATS
CAPET EXTERNE - INFORMATIQUE, SECURITE ET MANAGEMENT DES SYSTEMES D'INFORMATION
- -Concours externe du CAPET de l'enseignement public:
| S | SI | O | E |
\hline
\end{tabular} \begin{tabular}{|l|l|l|l|}
\hline
\end{tabular}
- -Concours externe du CAPET de l'enseignement privé :
| L | D | F |
| S | I | O | E |
\hline
\end{tabular} \begin{tabular}{|l|l|l|l|}
\hline
\end{tabular}
Structure du sujet
Dossier 2 - Enjeux de l'intégration applicative chez Doctolib
Dossier 3 - Enjeux de la politique de sécurité chez Doctolib
Question de mise en perspective
Document 1 - Les caractéristiques des plateformes
Document 2 - Le modèle économique des plateformes
Document 3 - Les effets de réseau dans les plateformes numériques
Document 4 - Sécurisation des données de santé : Doctolib face aux sénateurs
Document 5 - La plateforme monolithique de Doctolib
Document 6 - Les enjeux d'un monolithe
Document 7 - Doctolib a beaucoup évolué et s'interface de plus en plus avec d'autres outils
Document 8 - Siilo, une messagerie gratuite et sécurisée entre soignants
Document 9 - Les méthodes pour se connecter à la messagerie Siilo
Document 10 - Échanges sécurisés des données chez Doctolib
Document 11 - Programme de prime à la faille (Bug Bounty) chez Doctolib
Document 12 - Règles et récompenses du programme de prime à la faille (Bug Bounty)
Document 13 - Typologie des risques et grille de récompenses
Doctolib
- -plus de 80 millions d'utilisateurs (patients),
- -plus de 400000 professionnels de santé inscrits,
- -des partenariats avec des hôpitaux, cliniques et cabinets libéraux.
Dossier 1 : Enjeux du développement de Doctolib
- -la reconnaissance, pour la deuxième année consécutive, d'être le service qui améliore le plus le quotidien des Français, selon un sondage effectué par l'institut français d'opinion publique (IFOP) ;
- -la réduction des délais d'accès aux soins pour les patients et l'amélioration des conditions de travail des soignants, notamment la diminution des rendez-vous non honorés ;
- -I'utilisation de Doctolib par les patients dans tous les territoires (86 % des patients utilisateurs habitent en dehors des 5 plus grandes villes de France) et quel que soit leur âge (7,5 millions de patients de plus de 65 ans).
| Travail à faire | |
| 1.1 | Exposer les avantages procurés par la plateforme développée par Doctolib pour chaque catégorie d'acteurs. |
| 1.2 | Montrer que l'existence d'externalités de réseau associées à la plateforme participe au développement de l'entreprise Doctolib. |
| 1.3 | Présenter le cadre réglementaire des données traitées par le biais de la plateforme Doctolib. |
| Travail à faire | |
| 1.4 | Présenter les avantages et les limites d'externaliser l'hébergement des données auprès de ce prestataire. |
Dossier 2 : Enjeux de l'intégration applicative chez Doctolib
| Travail à faire | |
| 2.1 | Préciser les avantages et les limites du choix de l'architecture applicative en monolithe. |
| Travail à faire | |
| 2.2 | Analyser les bénéfices pour Doctolib liés à la mise à disposition d'une interface de programmation d'application (API). |
| Travail à faire | |
| 2.3 | Préciser les bénéfices attendus par Doctolib dans l'acquisition de cette société. |
| Travail à faire | |
| 2.4 | Identifier et qualifier les mécanismes techniques mis en place pour assurer une sécurisation de l'accès à la messagerie. |
Dossier 3 : Enjeux de la politique de sécurité chez Doctolib
| Travail à faire | |
| 3.1 | Expliquer en quoi le chiffrement symétrique combiné au chiffrement asymétrique constitue un moyen efficace de sécurisation des échanges. |
| Travail à faire | |
| 3.2 | Présenter les opportunités et les menaces de mise en place d'un programme de prime à la faille (Bug Bounty). |
| 3.3 | Caractériser la méthode de management des risques utilisée dans le programme de prime à la faille (Bug Bounty). |
| 3.4 | Expliquer comment le niveau de gravité d'une vulnérabilité est utilisé pour déterminer la récompense attribuée. |
Question de mise en perspective
En une page, à partir de vos connaissances et en vous appuyant sur l'analyse des trois dossiers précédents répondre de façon cohérente et argumentée à la question suivante :
Comment maîtriser les risques liés aux données dans un contexte d'évolution rapide et exponentielle du système d'information ?
Document 1 - Les caractéristiques des plateformes
- -Intermédiaire : une plateforme est un intermédiaire entre 2 ou plusieurs pôles d'intérêts tout à fait différents mais interdépendants les uns des autres pour les produits ou services qui y sont échangés. Lorsque le succès est au rendez-vous, les utilisateurs retiennent la plateforme commerciale plus que les partenaires de l'écosystème.
- -Sociale et mobile : une plateforme est à la fois sociale par la confrontation des avis des utilisateurs qui génère la confiance, et mobile puisque consultable en permanence où que l'on soit.
- -Abaissement des barrières à l'entrée : une plateforme donne les moyens à de nouveaux acteurs de pénétrer un marché, elle met en concurrence tout le monde avec tout le monde ; en permettant à ces nouveaux acteurs de croître rapidement avec des effets de levier, elle abaisse considérablement les barrières à l'entrée. [...]
Document 2 - Le modèle économique de Doctolib
Cet abonnement donne accès à différents services comme :
- -un agenda en ligne synchronisé,
- -la prise de rendez-vous en ligne par les patients,
- -la téléconsultation (intégrée),
- -des outils de gestion (dossiers patients, rappels automatiques par SMS, etc.),
- -une meilleure visibilité sur Internet (profil Doctolib référencé par les moteurs de recherche).
Document 3 - Les effets de réseau dans les plateformes numériques
Document 4 - Sécurisation des données de santé : Doctolib face aux sénateurs
Pour rappel, près de 15 millions de rendez-vous médicaux sont pris sur la plateforme chaque mois. Le sénateur de Paris Bernard Jomier, médecin de profession, interpelle Doctolib sur ses pratiques en matière de sécurisation. « Vous êtes un acteur majeur avec des responsabilités. La responsabilité de contrôler l'utilisation et la non fuite des données de santé avec risque de divulgation du secret médical. Alors comment faites-vous ? », a-t-il déclaré.
Aussi, complète-t-il, Doctolib possède lui-même « beaucoup de types de certifications », telle qu'ISO 27701 (norme qui décrit la gouvernance et les mesures de sécurité à mettre en place pour le traitement de données personnelles) et ISO 27001 (norme sur la sécurité des systèmes d'information). Le service AWS est « le seul aujourd'hui à avoir la capacité à héberger une aussi grosse quantité de données avec le niveau de service que l'on a aujourd'hui ».
Le choix d'un hébergeur américain avait été pointé du doigt pendant la pandémie de Covid-19, période durant laquelle Doctolib servait de plateforme centrale pour les prises de rendez-vous vaccinaux dans le cadre d'un contrat avec le ministère de la Santé. Des associations et des syndicats avaient ainsi déposé un recours en référé devant le Conseil d'État estimant qu'en ayant choisi le service AWS, la pépite française ne protégeait pas suffisamment les données personnelles des patients. L'entreprise AWS est en effet soumise aux lois américaines et notamment le Cloud Act qui permet aux autorités américaines, sous certaines conditions de pouvoir accéder aux données hébergées par des fournisseurs américains et ce, quelle que soit la localisation
des serveurs.
Suite à l'action des associations et syndicats, le Conseil d'État avait écarté la demande en relevant que les données recueillies dans le cadre des rendez-vous ne comprenaient pas de données de santé sur les motifs médicaux d'éligibilité à la vaccination et que des garanties avaient été mises en place pour faire face à une éventuelle demande d'accès par les autorités américaines. En effet le contrat conclu entre Doctolib et AWS prévoit une procédure spécifique en cas de demandes d'accès par une autorité étrangère prévoyant la contestation de toute demande ne respectant pas la réglementation européenne.
Document 5 - La plateforme monolithique de Doctolib
Lorsque qu'un service web dépend de plusieurs services, il est alors nécessaire d'assurer une coordination. A contrario ici, on déploie une seule grosse unité. Puis le système active telle ou telle partie du code, pour servir le site public ou le site professionnel.
Un monolithe fait appel à une seule technologie et un seul langage de programmation pour la partie côté serveur (ou « backend »). Chez Doctolib l'atelier de développement (framework) Ruby on Rails a été choisi. Le monolithe embarque plusieurs parties pour pouvoir interagir avec le navigateur web, mais aussi avec un téléphone mobile. Le même monolithe est capable de servir plusieurs types de périphérique, avec un seul « backend ».
Document 6 - Les enjeux d'un monolithe
Les points forts
Le monolithe simplifie aussi l'intégration et l'assurance qualité. À chaque modification, nous passons une recette complète. Elle prend à peine 20 minutes et couvre l'ensemble du logiciel.
Aspects à surveiller avec la croissance
Doctolib fait évoluer l'architecture de son monolithe vers une architecture plus modulaire notamment pour répondre à la problématique de montée en charge.
Document 7 - Doctolib a beaucoup évolué et s'interface de plus en plus avec d'autres outils
Doctolib traite des données sensibles [...]. C'est la raison pour laquelle ces données sont nécessairement hébergées chez un hébergeur certifié « hébergeur de données de santé ». De la même façon, la sécurisation des échanges est fondamentale et Doctolib met en place le chiffrement de bout en bout.
Lorsqu'un éditeur partenaire veut utiliser l'interface de programmation (API) Doctolib pour son produit, il est systématiquement accompagné par un chef de projet de la plate-forme [...]. Doctolib a développé depuis 2017 d'une part un greffon Chrome, d'autre part un petit client local [... ]. « le but est toujours de faire gagner du temps médical aux praticiens ».
Document 8 - Siilo, une messagerie gratuite et sécurisée entre soignants
Document 9 - Les méthodes pour se connecter à la messagerie Siilo
Face & Touch ID
La connexion Doctolib Siilo
Code PIN
Document 10 - Échanges sécurisés des données chez Doctolib
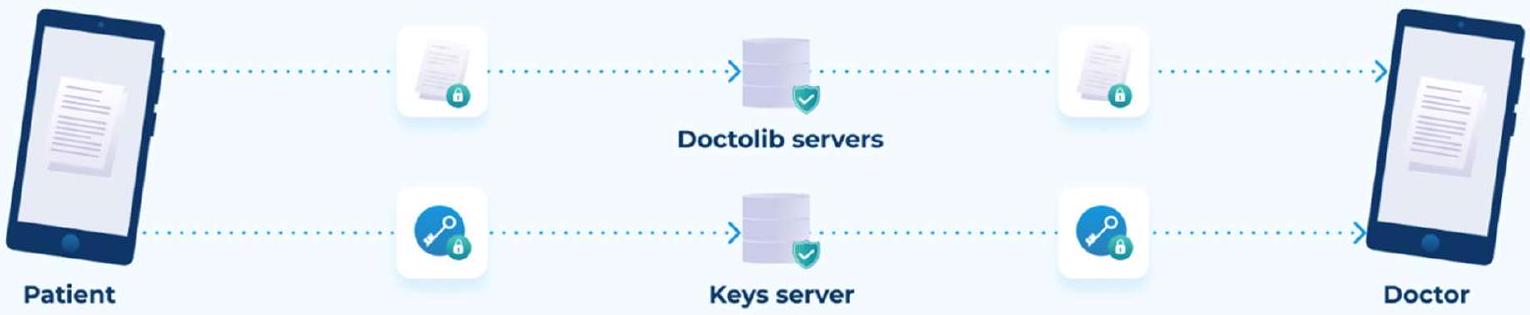
Document 11 - Programme de prime à la faille (Bug Bounty) chez Doctolib
Dans un monde de plus en plus incertain, volatile et complexe, la cybersécurité est un enjeu majeur pour les entreprises. Depuis sa création en 2013, Doctolib a investi fortement dans ce domaine pour offrir les plus hauts niveaux de sécurité au personnel de santé et aux patients.
Une étape importante pour Cédric Voisin, responsable sécurité des systèmes d'information de Doctolib : « Ce programme Bug Bounty étendu au public est un pas supplémentaire dans la prévention des failles de sécurité. Qui de mieux que les plus grands experts en cybersécurité pour les détecter ? En entretenant une relation de confiance avec eux, Doctolib conserve une longueur d'avance sur d'éventuels pirates mal intentionnés. »
Document 12 - Règles et récompenses du programme de prime à la faille (Bug Bounty)
Pour assurer la sûreté et la sécurité de toutes les parties concernées, nous avons établi les règles d'admissibilité cumulatives suivantes pour notre programme :
- -être le premier à découvrir la vulnérabilité ;
- -signaler la vulnérabilité exclusivement sur la plateforme yeswehack.com ;
- -rédiger un rapport comportant une description claire de la vulnérabilité, écrire une procédure progressive pour reproduire le bogue et apporter des preuves par des captures d'écran ou de code ;
- -fournir une explication claire de l'impact de l'exploitation de la vulnérabilité ;
- -respecter les précautions d'essai (utilisation d'un faux compte patient et professionnel) dont en particulier l'interdiction d'hameçonnage sur les utilisateurs et les employés.
II est considéré que le repérage de vulnérabilités importantes nécessite des récompenses plus élevées. Une structure de récompense spécifique et détaillée pour veiller à ce qu'il n'y ait ni confusion ni ambiguïté dans l'attribution des récompenses.
Document 13 - Typologie des risques et grille de récompenses (2 pages)
Un système interne de catégorisation des données à caractère personnel (DCP) est mis en place en fonction de leur niveau de sensibilité et de risque de réidentification. Il permet d'évaluer avec précision la gravité de toute vulnérabilité identifiée, et de veiller à ce que les récompenses de notre programme soient adaptées au niveau de risque associé à la vulnérabilité.
| Classification du RGPD | Typologie des données | Description et exemple |
| DCP | Type 1 |
Données présentant un faible risque de réidentification :
|
| DCP | Type 2 |
Données pour lesquelles l'identification des supports nécessite des données externes :
|
| DCP | Type 3 |
Données présentant un risque incontestable de réidentification
|
| Informations personnelles sur la santé | Type 4 | Données susceptibles de fournir des informations sur l'état de santé d'une personne (par exemple : données sur les rendez-vous) |
| Informations personnelles sur la santé (et toute autre "catégorie spéciale de données" telle que définie à l'article 9 du RGPD) | Type 5 | Toute information recueillie sur l'état de santé d'une personne, telle que ses signes vitaux, les résultats des tests et les diagnostics médicaux. Ces informations sont généralement collectées par les professionnels de santé et sont utilisées pour diagnostiquer et traiter les maladies, surveiller l'efficacité du traitement et suivre la progression de la maladie. |
Grille de récompenses
| Exploitation (catégorie) | Exploit (détail) | Impact sur les utilisateurs de Doctolib (professionnel et patient) |
| Accès aux DCP | Accès aux données du "type 1" | Faible |
| Accès aux DCP | Accès aux données "type 2" | Élevé |
| Accès aux DCP | Accès aux données du "type 3" | Élevé |
| Accès aux DCP | Accès aux données "type 4" | Critique |
| Accès aux DCP | Accès aux données du "type 5" | Critique |
| Manipuler notre application Patient pour envoyer des courriels à partir du serveur Doctolib | Attaque sophistiquée (ex : insérer des images dans les courriels Doctolib) | Moyen (peut-être élevé à notre discrétion) |
| Manipuler notre application Patient pour envoyer des courriels à partir du serveur Doctolib | Lien simple | Moyen |
| Manipuler notre application Patient pour envoyer des SMS à partir de "Doctolib" | Contrôle total du contenu | Élevé |
| Manipuler notre application Patient pour envoyer des courriels à partir du serveur Doctolib | Attaque de type injection Reliure injectable | Élevé |
| Scénarios intersites | Accès au DOM avec action de l'utilisateur requise (ex : xss) | Moyen |
Questions fréquentes
3 questionsSur quels chapitres porte l'épreuve d'admissibilité 1 du CAPET informatique, sécurité et management des systèmes d'information 2026 ?Afficher ou masquer la section
Questions fréquentes
3 questionsSur quels chapitres porte l'épreuve d'admissibilité 1 du CAPET informatique, sécurité et management des systèmes d'information 2026 ?
Le sujet porte sur l'économie des plateformes numériques, les architectures logicielles (monolithe, API), et la sécurité des systèmes d'information (chiffrement, gestion des risques), à partir d'un dossier documentaire sur Doctolib.
Le sujet porte-t-il sur une entreprise réelle ?
Oui, le dossier documentaire de treize documents porte sur Doctolib, plateforme française de e-santé, et sur des événements réels comme le rachat de Siilo ou une audition devant le Sénat.
Les trois dossiers du sujet sont-ils indépendants ?
Oui, l'énoncé précise que le sujet est structuré en trois dossiers qui peuvent être traités de façon indépendante, suivis d'une question de mise en perspective qui s'appuie sur l'analyse des trois dossiers précédents.
Pas de description pour le moment